Ikon gembok di browser sering dianggap tanda bahwa sebuah situs aman dalam segala hal. HTTPS memang penting, tetapi maknanya lebih khusus: browser membuat koneksi terenkripsi dengan server yang sertifikatnya berhasil divalidasi.
Memahami batas ini membantu pengguna memutuskan kapan koneksi terlindungi dan apa yang masih perlu diperiksa. Artikel ini menjelaskan TLS dengan contoh sederhana, tanpa menyamakan enkripsi koneksi dengan kejujuran atau keamanan seluruh isi situs.
Apa yang dilakukan TLS
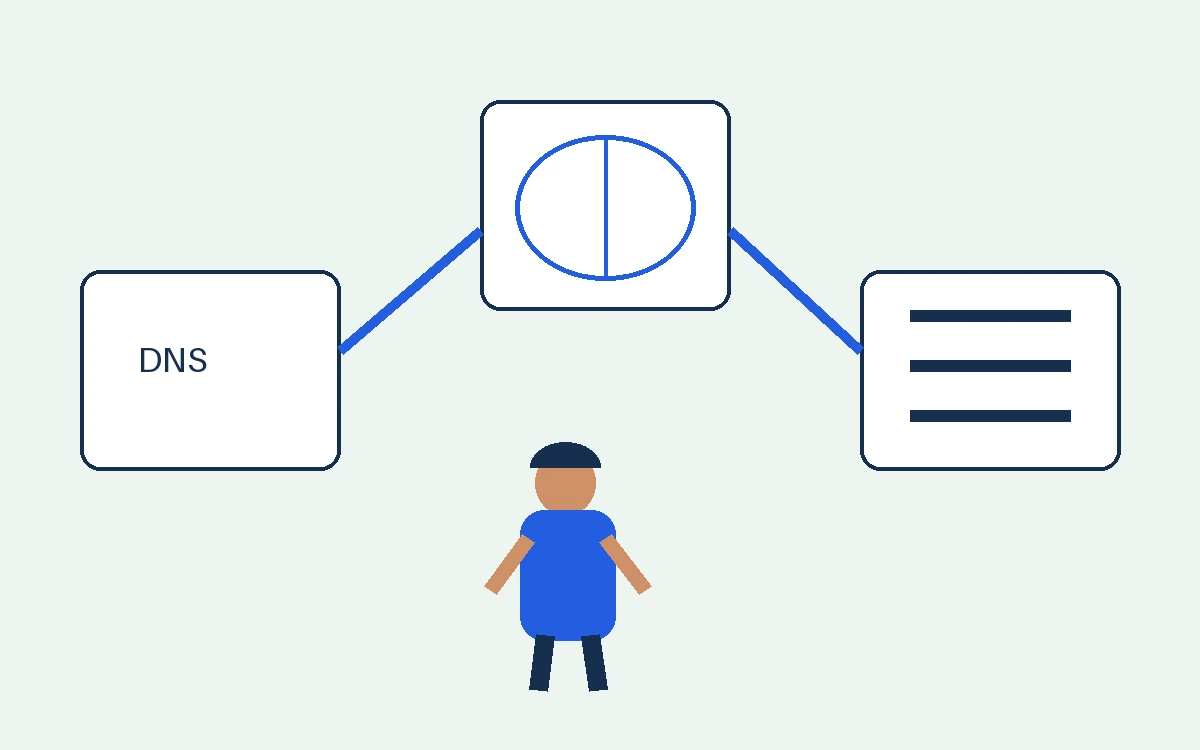
TLS adalah protokol yang memungkinkan klien, seperti browser, berkomunikasi dengan server melalui jaringan yang tidak dipercaya. MDN menjelaskan TLS membantu melindungi koneksi melalui enkripsi data saat transit, pemeriksaan integritas agar perubahan dapat diketahui, dan autentikasi pihak yang berkomunikasi.
Pada web, HTTP yang dijalankan melalui TLS disebut HTTPS. Browser memeriksa sertifikat server dalam proses sambungan. Jika pemeriksaan gagal, browser dapat menampilkan peringatan. Jangan mengabaikan peringatan sertifikat hanya agar halaman terbuka, terutama ketika memasukkan informasi akun atau pembayaran.
Sertifikat menghubungkan nama dan server
Sertifikat membantu browser memeriksa bahwa server menyatakan identitas yang sesuai dengan nama domain yang dikunjungi. Validasi sertifikat bukan audit penuh terhadap organisasi, aplikasi, atau niat pemilik situs. Situs yang menipu pun dapat memperoleh koneksi HTTPS untuk domainnya sendiri.
Karena itu, periksa nama domain selain melihat ikon gembok. Situs tiruan dapat memakai ejaan mirip. Jika tautan datang dari pesan mendesak, buka layanan dengan alamat yang sudah dikenal, bukan mengikuti tautan yang belum diperiksa.
Apa yang tidak dijamin HTTPS
HTTPS melindungi lalu lintas antara browser dan server yang diautentikasi, tetapi tidak menjamin konten yang dikirim aman untuk dibagikan. Server penerima tetap dapat membaca data yang dikirim kepadanya. Malware pada perangkat, akun yang diambil alih, atau aplikasi yang menyimpan data secara keliru berada di luar perlindungan dasar koneksi TLS.
Gembok juga bukan bukti bahwa toko akan mengirim barang, informasi kesehatan benar, atau formulir meminta data yang wajar. Gunakan penilaian tambahan: apakah domain tepat, apakah organisasi dapat diverifikasi, dan apakah data yang diminta memang diperlukan.
Jangan mengirim data sensitif melalui halaman yang salah
Sebelum memasukkan kata sandi, periksa alamat situs dan konteks permintaan. Hindari membagikan kode verifikasi kepada orang yang menghubungi secara tiba-tiba. TLS dapat mengenkripsi kode saat dikirim ke server, tetapi tidak mencegah pengguna memberikannya ke situs phishing.
Saat memakai jaringan publik, HTTPS melindungi koneksi ke situs yang benar, namun tidak membuat perangkat atau jaringan itu sendiri sepenuhnya tepercaya. Gunakan aplikasi dan pengaturan keamanan yang sesuai, dan jangan mengabaikan peringatan browser.
Pemeriksaan sederhana bagi pemilik situs
Untuk pemilik situs, pastikan seluruh halaman serta sumber dayanya menggunakan HTTPS. MDN juga membahas redirect dari HTTP dan HTTP Strict Transport Security sebagai cara memberi tahu browser agar memakai HTTPS pada kunjungan berikutnya. Penerapan header perlu mengikuti konfigurasi domain dan subdomain yang benar.
Pemilik situs perlu memperbarui sertifikat sebelum kedaluwarsa dan menguji redirect setelah perubahan hosting. Jangan mengaktifkan opsi HSTS yang mencakup subdomain tanpa memeriksa apakah semua subdomain siap menggunakan HTTPS.
Ringkasan
TLS mengenkripsi lalu lintas, membantu mendeteksi perubahan saat transit, dan memvalidasi server berdasarkan sertifikat. HTTPS melindungi koneksi, bukan menjamin situs, pemilik, atau isi informasi dapat dipercaya.
Periksa domain, baca peringatan browser, dan kirim hanya data yang memang diperlukan. Pemilik situs perlu mengelola sertifikat dan redirect dengan hati-hati.
Apa yang diperiksa browser
Saat memulai koneksi TLS, browser dan server menyepakati parameter komunikasi, lalu browser memeriksa sertifikat untuk nama host yang diminta. Jika sertifikat tidak sesuai atau tidak dapat dipercaya, browser menampilkan peringatan. Jangan mengabaikan peringatan; minta bantuan administrator jika situs kerja memiliki konfigurasi khusus.
TLS tidak menyembunyikan semua informasi jaringan. Pihak jaringan masih dapat melihat sebagian metadata seperti alamat tujuan dan waktu koneksi, bergantung protokol serta konfigurasi. Isi komunikasi dilindungi saat transit, tetapi dapat dibaca layanan penerima setelah koneksi berakhir.
Periksa tautan dan formulir
Sebelum mengirim formulir, pastikan nama domain sesuai layanan yang dimaksud dan koneksi memakai HTTPS tanpa peringatan. Tinjau apakah halaman meminta data yang masuk akal. Jika halaman meminta nomor identitas atau kode sekali pakai tanpa alasan jelas, hentikan proses dan verifikasi melalui kontak resmi.
Pemilik situs dapat menguji pembaruan sertifikat pada lingkungan uji sebelum perubahan konfigurasi. Pastikan subdomain yang digunakan siap sebelum memperluas kebijakan HSTS. Uji redirect, aset, API, dan subdomain agar pengunjung tidak menerima kesalahan koneksi atau konten campuran. Tinjau masa berlaku sertifikat dan tanggung jawab perpanjangannya setelah perubahan hosting.